No dia 19 de setembro eu abri o AWS Community Day Brasil, edição Sul, em Curitiba, com a palestra "Segurança na era do desenvolvimento com IA: Kiro e AWS Security Agent em prática". Foi a primeira talk técnica do dia, 45 minutos no palco principal, com a casa cheia logo cedo num sábado, o que diz bastante sobre o quanto esse assunto está pegando dentro das empresas.
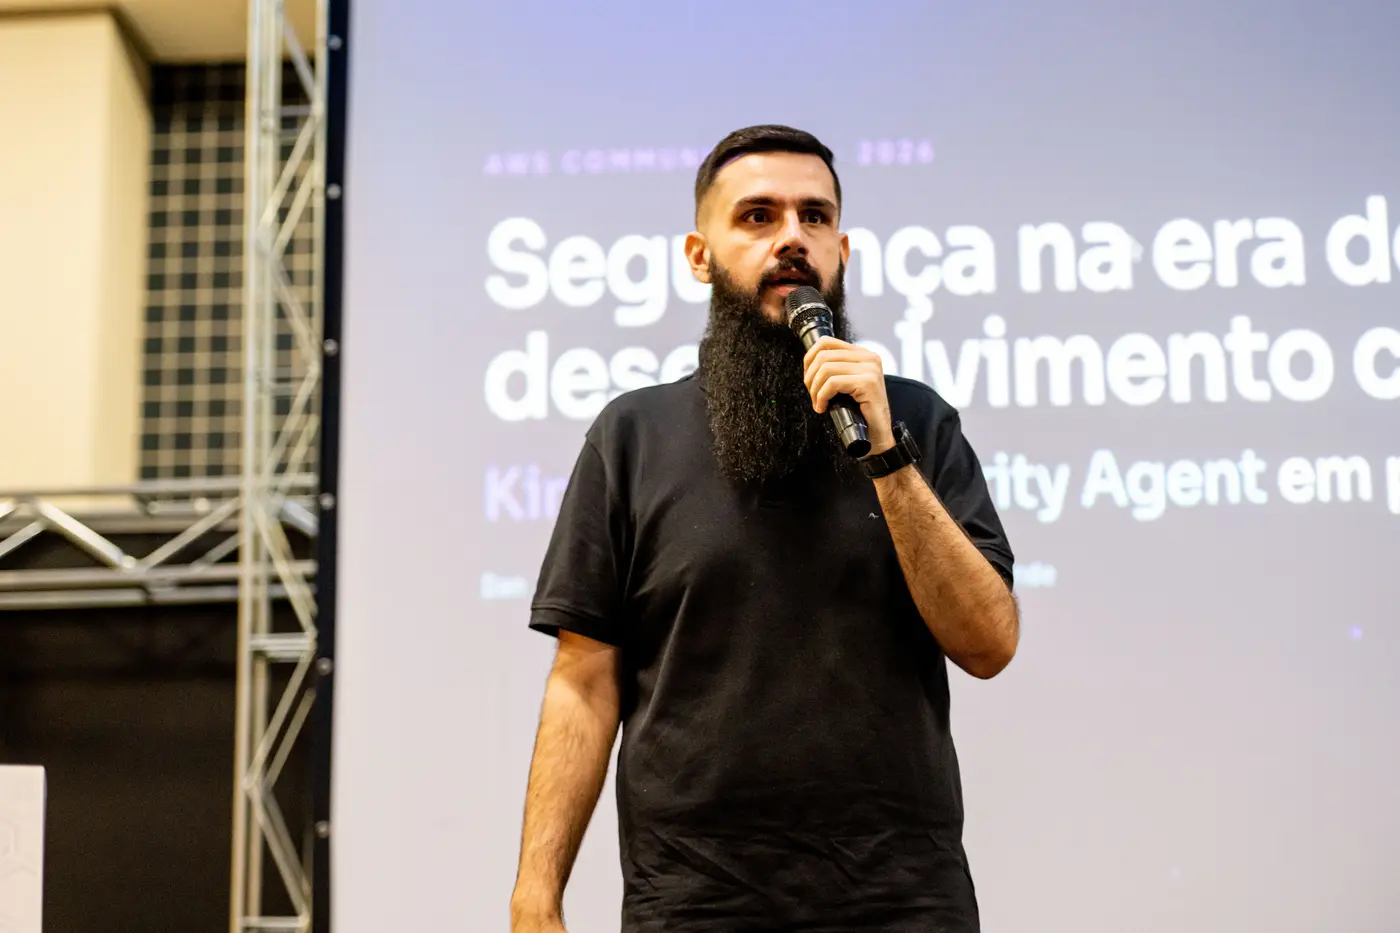
Essa foi a terceira parada dessa talk em 2026, depois de Brasília em junho e Belo Horizonte em agosto, e a mais longa até agora. Com mais tempo de palco, deu pra trazer dados novos e contar o que mudou no Kiro só no mês de setembro.
O processo de segurança que a gente conhecia não aguenta 2026
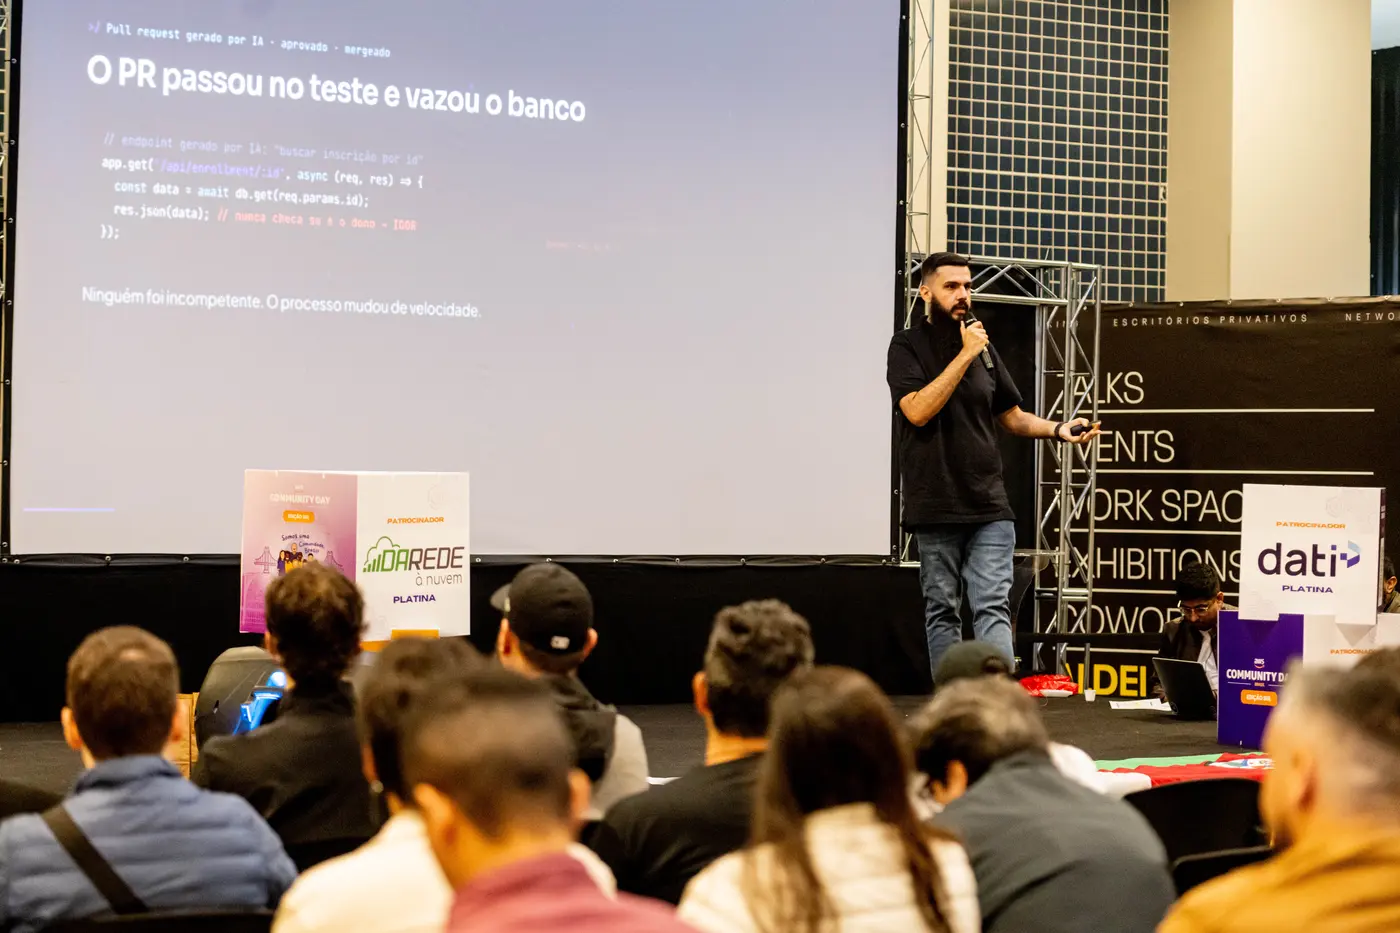
Eu abri com um caso que qualquer time já viveu ou vai viver: um pull request gerado por IA que passou no teste, foi aprovado, foi mergeado e vazou o banco. O endpoint buscava a inscrição pelo id e nunca checava se quem pedia era o dono do registro, o famoso IDOR. Ninguém foi incompetente nessa história, o que aconteceu é que o desenvolvimento mudou de velocidade e a revisão de segurança continuou no ritmo de poucos anos atrás.
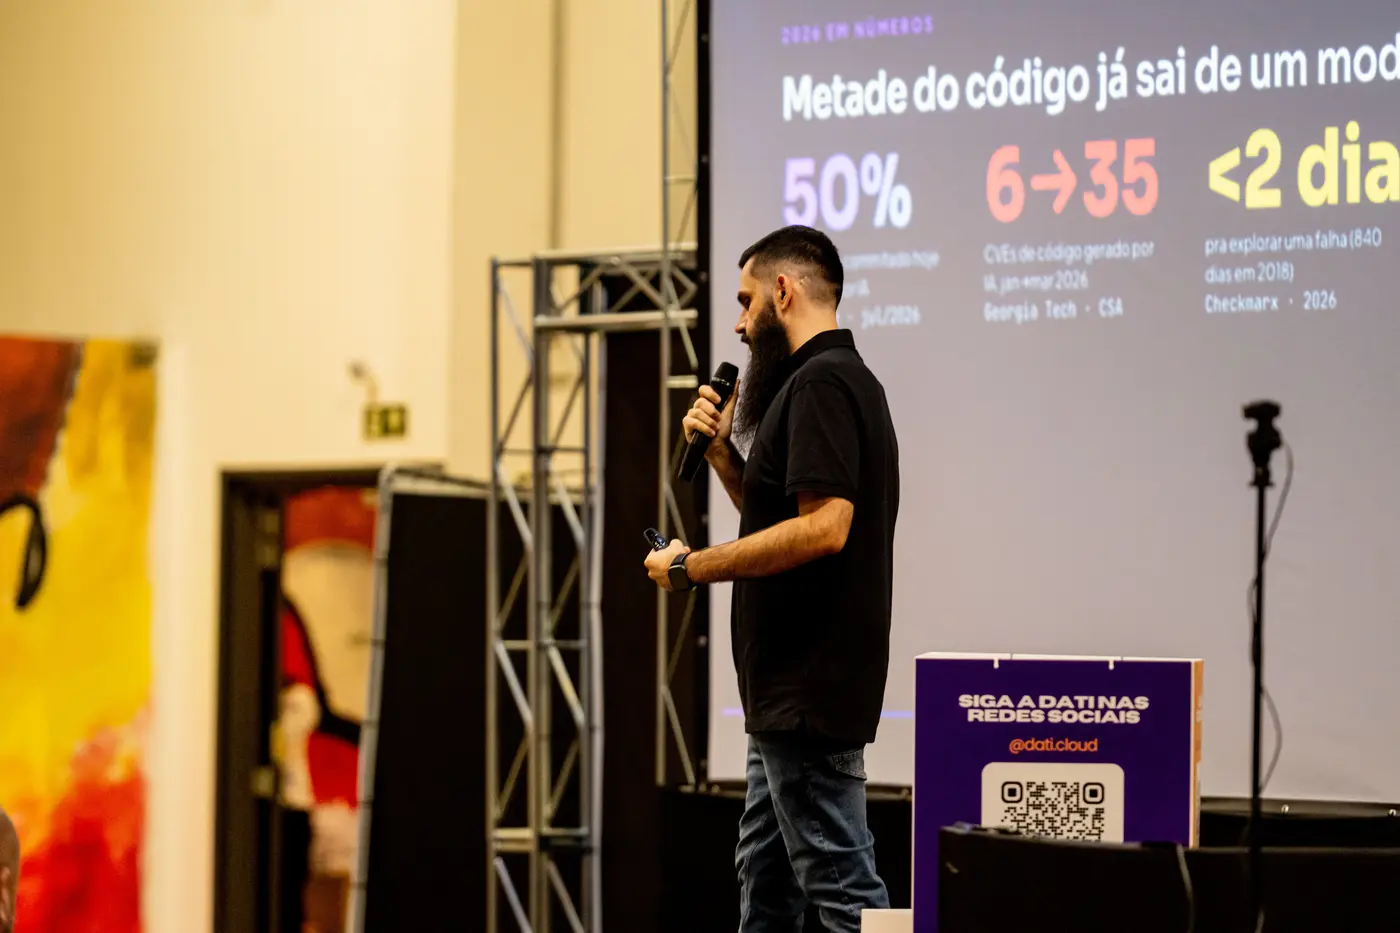
Os números de 2026 deixam isso bem claro. Metade do código commitado hoje já sai de um modelo, segundo a Veracode. As CVEs atribuídas a código gerado por IA foram de 6 pra 35 entre janeiro e março, no levantamento da Georgia Tech com a CSA. E o tempo pra explorar uma falha publicada caiu pra menos de 2 dias, contra 840 dias em 2018, pelos dados da Checkmarx.
Quem acha que dá pra resolver trocando por um modelo maior vai se frustrar, porque 44% das tarefas ainda saem vulneráveis e 75% das empresas admitem subir código que sabem que está vulnerável. O time entrega umas 4 vezes mais rápido e fica umas 10 vezes mais exposto, e a pergunta que eu deixei pra sala foi simples: a sua empresa revisa código na mesma frequência em que dá deploy?
Kiro evita que a vulnerabilidade nasça, o Security Agent pega o que passou
A parte prática da talk tem duas metades.
A primeira é o Kiro, que trabalha a partir de uma spec em vez de sair adivinhando a próxima linha. Você pede uma funcionalidade e ele escreve requisitos, design e tarefas antes de tocar no código. O que mais chama a atenção da plateia é o steering de segurança: coloco as regras da empresa num .kiro/steering/security.md, faço três pedidos neutros sem falar em segurança, e o Kiro devolve o endpoint sem expor CPF, a chave de API em variável de ambiente e ainda para quando percebe um SSRF. Com os Agent Hooks, salvar o arquivo já dispara a verificação, e em setembro chegou o config sync, que leva o mesmo steering e os mesmos hooks pra máquina de todo mundo do time.
A segunda metade é o AWS Security Agent, porque nenhum guardrail pega 100%. Ele entende o contexto da aplicação antes de auditar, pega o que passou batido, prioriza o que tratar primeiro, comenta direto na linha do PR e roda pentest sob demanda dentro da sua conta, devolvendo o caminho que ele provou em vez de uma lista de "possíveis vulnerabilidades". O pentest já está em GA, a US$ 50 por task-hour e com trial de dois meses, enquanto design review, code review e threat modeling seguem em preview gratuita, com São Paulo entre as regiões. E dá pra chamar o Security Agent direto do chat do Kiro.
O ponto que eu mais gosto de defender é o que muda pro time de segurança. Ele sai da posição de gargalo e vira dono das regras: escreve o steering que vale em todo prompt, define os requisitos críticos, decide quando o agente sai do modo de aprendizado pra bloquear de verdade e passa a revisar exceção em vez de fila.
O melhor veio depois do palco
Quando a talk acabou, a conversa continuou. Foram praticamente 2 horas de bate-papo pós-talk, com a turma trazendo cenários bem diferentes, cada um com um caso de uso mais interessante que o outro, e uma troca de experiência que foi show de bola.
Na minha opinião é essa conversa depois do palco que faz valer a viagem, porque é ali que a gente vê como cada time está colocando IA pra dentro de casa de verdade, e nenhum PPT substitui a experiência do dia a dia. Muito do que eu ouvi ali vai entrar nas próximas versões dessa talk.
Se você não estava lá, o que dá pra fazer na segunda-feira
Sem pedir orçamento pra ninguém:
- Instalar o Kiro e escrever um steering file de segurança com as 5 regras que o seu time mais quebra.
- Conectar um repositório no AWS Security Agent, que está em preview gratuita.
- Definir três requisitos críticos no console: autenticação, log e criptografia.
- Rodar um pentest sob demanda, aproveitando o trial.
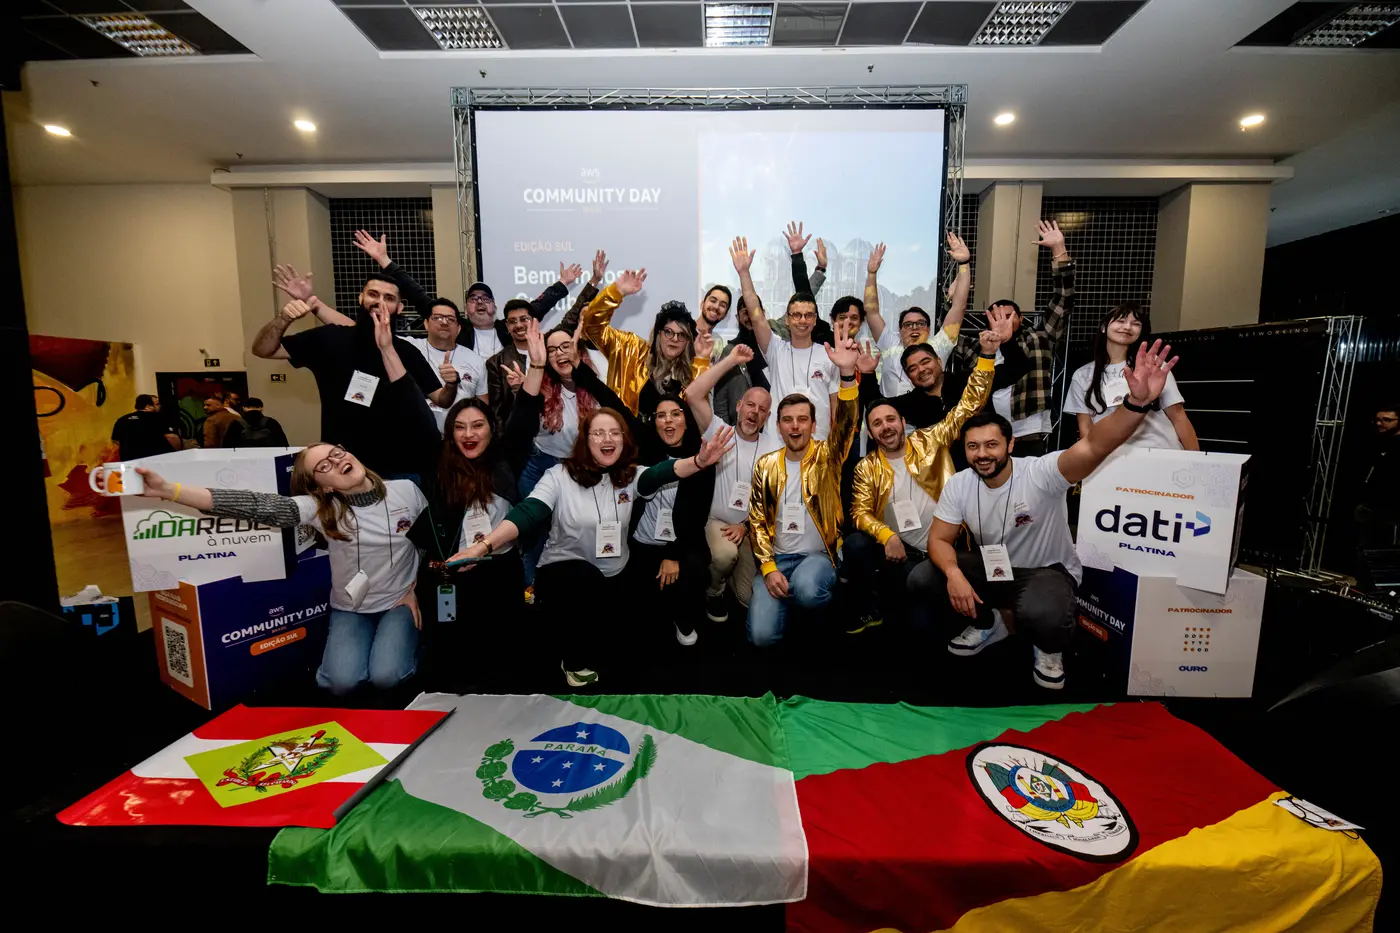
Obrigado à comunidade AWS e a todos os UGs do Sul pelo convite pra abrir o evento e pela organização, e a todo mundo que ficou pra conversar. A próxima parada dessa talk é Belém (PA), em 31 de outubro. Se quiser trocar ideia sobre como a IA está entrando na sua empresa, me chama no LinkedIn. 🚀